Jeśli chcesz poznać podstawy cyberbezpieczeństwa, zaawansowane taktyki lub przygotować się do uznawanych w branży certyfikatów, mamy dla Ciebie odpowiednie rozwiązania.
W zastraszającym tempie dochodzi do naruszeń danych. Nie musimy już zastanawiać się, co stanie się dalej, ale raczej kiedy. Obecnie konieczne jest, aby kadra zarządzająca współpracowała z ekspertami IT w celu stworzenia odpornego zespołu i wdrożenia nowych zasad oraz procedur bezpieczeństwa, ponieważ cyberbezpieczeństwo nie jest już wyłącznie problemem działu IT.
Przygotuj się na naruszenia systemów dzięki naszemu szerokiemu wyborowi szkoleń z cyberbezpieczeństwa dostosowanych do konkretnych produktów oraz uznawanych w branży kursów przygotowujących do certyfikacji. Zostań ekspertem w zakresie zarządzania ryzykiem infrastruktury krytycznej, bezpiecznego kodowania, bezpieczeństwa sieciowego i świadomości bezpieczeństwa. Zapewnimy Ci szkolenia z zakresu bezpieczeństwa niezbędne do zarządzania zagrożeniami infrastruktury krytycznej i zgodności ze standardami bezpieczeństwa Departamentu Obrony, niezależnie od zajmowanego stanowiska.
Szkolenia z cyberbezpieczeństwa są dostępne jako „szkolenia online na żywo” lub „szkolenia stacjonarne na żywo”. Szkolenia online na żywo (znane również jako „zdalne szkolenia na żywo”) odbywają się za pośrednictwem interaktywnego, zdalnego pulpitu. Szkolenia stacjonarne na żywo mogą odbywać się lokalnie w siedzibie klienta w Trójmiasto lub w korporacyjnych centrach szkoleniowych NobleProg w Trójmiasto.
Gdynia
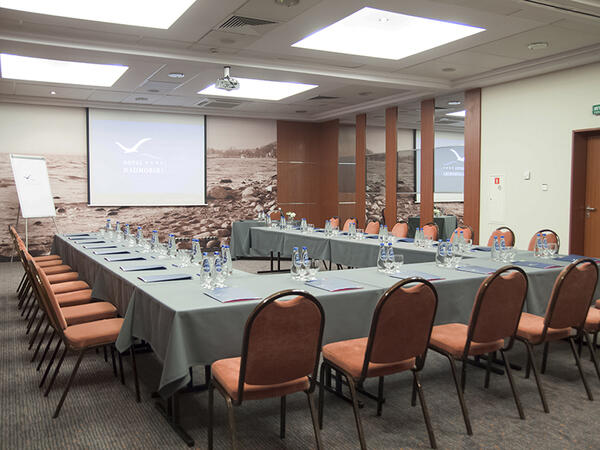
Hotel Nadmorski, Ejsmonda 2, Gdynia, Polska, 81-409
Sala szkoleniowa znajduje się zaledwie 3 kilometry od Dworca PKP/PKS w Gdyni, co sprawia, że jest łatwo dostępna dla uczestników podróżujących pociągiem lub autobusem. Dodatkowo, jest oddalona tylko o 400 metrów od przystanku autobusowego, ułatwiając dojazd nawet tym, którzy podróżują komunikacją miejską. Wyposażona jest w niezbędne narzędzia do prowadzenia szkoleń, takie jak rzutnik, ekran oraz flipchart, co zapewnia komfortowe warunki dla uczestników i prowadzącego zajęcia.
Gdańsk
Hotel Fahrenheit, Grodzka 19, Gdańsk, Polska, 80-841
Sala szkoleniowa znajduje się w samym sercu malowniczej gdańskiej starówki, co sprawia, że otoczenie jest nie tylko inspirujące, ale także wyjątkowo atrakcyjne dla uczestników. W niedalekiej odległości można znaleźć dworzec PKP oraz PKS, ułatwiając przyjazd zarówno tym podróżującym pociągiem, jak i autobusem. Dodatkowo, lotnisko i port są również w zasięgu ręki, co czyni tę lokalizację wygodną dla osób przybywających z dalszych miejscowości, zarówno z kraju, jak i spoza jego granic.
To szkolenie prowadzone przez instruktora na żywo w Trójmiasto (online lub na miejscu) jest skierowane do zaawansowanych specjalistów ds. cyberbezpieczeństwa, inżynierów AI oraz programistów IoT, którzy chcą wdrożyć solidne środki bezpieczeństwa i strategie odporności w systemach Edge AI.
Pod koniec szkolenia uczestnicy będą w stanie:
Zrozumieć ryzyka i podatności związane z bezpieczeństwem w wdrożeniach Edge AI.
Wdrożyć techniki szyfrowania i uwierzytelniania w celu ochrony danych.
Projektować odporne architektury Edge AI, które są w stanie wytrzymać cyberataki.
Stosować strategie bezpiecznego wdrażania modeli AI w środowiskach brzegowych.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu), jest skierowane do specjalistów ds. cyberbezpieczeństwa oraz naukowców zajmujących się danymi na poziomie średniozaawansowanym, którzy chcą wykorzystać LLM do wzmocnienia środków cyberbezpieczeństwa i analizy zagrożeń.
Pod koniec szkolenia uczestnicy będą mogli:
Zrozumieć rolę LLM w cyberbezpieczeństwie.
Wdrażać LLM do wykrywania i analizy zagrożeń.
Wykorzystywać LLM do automatyzacji bezpieczeństwa i reagowania.
Integrować LLM z istniejącą infrastrukturą bezpieczeństwa.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do specjalistów i liderów technicznych w dziedzinie cyberbezpieczeństwa na poziomie średniozaawansowanym i zaawansowanym, którzy chcą zrozumieć, jak wdrażać modele AI w celu usprawnienia procesów bezpieczeństwa, automatyzacji wykrywania i reagowania na zagrożenia oraz przeprowadzania analiz predykcyjnych.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zrozumieć rolę AI we współczesnym cyberbezpieczeństwie.
Tworzyć modele uczenia maszynowego do wykrywania anomalii i zagrożeń.
Wdrażań AI w celu automatyzacji reakcji na incydenty i operacji bezpieczeństwa.
Oceniać etyczne i operacyjne aspekty stosowania AI w cyberbezpieczeństwie.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do analityków na poziomie średniozaawansowanym, którzy chcą skutecznie analizować, zabezpieczać i chronić dane oraz sieci swojej organizacji przed zagrożeniami cybernetycznymi.
Pod koniec szkolenia uczestnicy będą w stanie:
Zdobyć kompleksową wiedzę na temat obecnego krajobrazu cyberbezpieczeństwa.
Poznać i zastosować standardowe ramy cyberbezpieczeństwa (np. NIST, ISO/IEC 27001) oraz najlepsze praktyki w celu poprawy stanu bezpieczeństwa swojej organizacji.
Wdrożyć skuteczne środki bezpieczeństwa sieciowego, w tym konfigurację zapór ogniowych, VPN, systemów IDS/IPS oraz zastosowanie technik szyfrowania w celu ochrony danych w spoczynku i w ruchu.
Identyfikować, analizować i reagować na incydenty cyberbezpieczeństwa przy użyciu analizy zagrożeń, narzędzi SIEM oraz planów reagowania na incydenty.
Ten kurs jest przeznaczony dla osób przygotowujących się do egzaminu certyfikacyjnego CompTIA CySA+ CS0-002. Certyfikat CompTIA Cybersecurity Analyst (CySA+) potwierdza, że zdający posiada wiedzę i umiejętności wymagane do wykorzystania technik analizy zagrożeń i wykrywania, analizy i interpretacji danych, identyfikowania i usuwania luk w zabezpieczeniach, sugerowania środków zapobiegawczych oraz skutecznego reagowania na incydenty i odzyskiwania po nich.
To prowadzone szkolenie online/stacjonarne w Trójmiasto jest skierowane do średniozaawansowanych administratorów sieci, którzy chcą zdobyć kluczowe umiejętności zarządzania, administrowania, monitorowania i konserwacji systemów zabezpieczeń Fortinet.
Pod koniec tego szkolenia uczestnicy będą potrafić:
Konfigurować i zarządzać zaporami sieciowymi FortiGate.
Monitorować ruch sieciowy oraz reagować na incydenty przy użyciu narzędzia FortiAnalyzer.
Automatyzować zadania oraz zarządzać politykami poprzez rozwiązanie FortiManager.
Wdrażać strategie profilaktycznej konserwacji oraz diagnozować problemy sieciowe.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu), skierowane jest do administratorów sieci na poziomie podstawowym, którzy chcą skutecznie zarządzać i zabezpieczać swoje środowiska sieciowe za pomocą FortiGate 1100E.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zrozumieć podstawową architekturę i funkcje FortiGate 1100E.
Nauczyć się wdrażać FortiGate 1100E w różnych środowiskach sieciowych.
Zdobyć praktyczne doświadczenie w podstawowej konfiguracji i zarządzaniu.
Zrozumieć zasady bezpieczeństwa, NAT i VPN.
Nauczyć się monitorować i utrzymywać FortiGate 1100E.
To prowadzone przez wykładowcę szkolenie na żywo odbywa się w <lokalizacji> (online lub stacjonarnie) i jest skierowane do zaawansowanych profesjonalistów, którzy chcą zdobyć kompleksowe zrozumienie koncepcji badania fraudów oraz przygotować się do egzaminu Certified Fraud Examiner (CFE).
Na zakończenie tego szkolenia uczestnicy będą w stanie:
Przyswoić wszechstronną wiedzę na temat zasad i procesu badania fraudów.
Nauczyć się identyfikować, badać i zapobiegać różnym typom schematów finansowych związanych z fraudem.
Zrozumieć środowisko prawne związane z fraudem, w tym elementy prawne fraudu, powiązane ustawy oraz przepisy.
Opanować praktyczne umiejętności przeprowadzania śledztw w sprawie fraudu, w tym zbieranie dowodów, techniki przesłuchań oraz analizę danych.
Nauczyć się projektować i wdrażać skuteczne programy zapobiegania i odstraszania fraudu w organizacjach.
Zyskać pewność siebie i wiedzę niezbędną do zdanego egzaminu Certified Fraud Examiner (CFE).
To prowadzone przez instruktora szkolenie na żywo w Trójmiasto (online lub stacjonarne) jest skierowane do administratorów sieci średniego poziomu, którzy chcą zarządzać swoimi sieciami i zabezpieczać je przy użyciu zapór ogniowych FortiGate.
Na zakończenie tego szkolenia uczestnicy będą potrafili:
Zrozumieć funkcje i możliwości platformy Fortigate, szczególnie te wprowadzone lub ulepszone w wersji 7.4.
Konfigurować i zarządzać urządzeniami FortiGate oraz wdrażać zaawansowane funkcje zabezpieczeń.
Wdrażać i zarządzać zaawansowanymi środkami bezpieczeństwa, takimi jak IPS, antywirus, filtrowanie stron WWW oraz zarządzanie zagrożeniami.
Monitorować aktywność sieci, analizować dzienniki zdarzeń oraz generować raporty do celów audytowych i zgodności.
Szkolenie prowadzone przez instruktora na żywo w Trójmiasto (online lub na miejscu) skierowane jest do technicznych profesjonalistów na poziomie średnio zaawansowanym, którzy chcą zgłębić techniczne aspekty i funkcjonalności linii produktów Fortinet, aby skutecznie rekomendować, sprzedawać i wdrażać rozwiązania bezpieczeństwa Fortinet.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zdobyć dogłębną wiedzę na temat zaawansowanych rozwiązań i produktów bezpieczeństwa Fortinet.
Zrozumieć techniczne funkcje, korzyści i scenariusze wdrażania dla każdego kluczowego produktu Fortinet.
Konfigurować, zarządzać i rozwiązywać problemy z rozwiązaniami Fortinet w różnych środowiskach.
Stosować produkty Fortinet do rozwiązywania złożonych wyzwań i wymagań związanych z bezpieczeństwem.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) skierowane jest do początkujących specjalistów technicznych, którzy chcą poznać koncept Security Fabric oraz jak ewoluował on, aby odpowiadać na potrzeby cyberbezpieczeństwa organizacji.
Pod koniec szkolenia uczestnicy będą mogli:
Poznać ewolucję cyberbezpieczeństwa i jak wpłynęła ona na obecne technologie zabezpieczeń.
Wykorzystać produkty Fortinet do ochrony przed konkretnymi typami zagrożeń i ataków cybernetycznych.
Zrozumieć możliwości integracji i automatyzacji rozwiązań Fortinet w zapewnianiu skoordynowanej reakcji na incydenty cybernetyczne.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do specjalistów ds. bezpieczeństwa, którzy chcą nauczyć się rozwiązywania problemów związanych z zapory nowej generacji Palo Alto Networks.
Pod koniec szkolenia uczestnicy będą mogli:
Zrozumieć architekturę zapory nowej generacji.
Badać i rozwiązywać problemy sieciowe za pomocą narzędzi zapory.
Analizować zaawansowane logi w celu rozwiązania rzeczywistych scenariuszy.
Szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do profesjonalistów od bezpieczeństwa sieciowego na poziomie podstawowym, którzy chcą poznać koncepcję cyberbezpieczeństwa oraz aktualny globalny krajobraz zagrożeń.
Pod koniec szkolenia uczestnicy będą w stanie:
Zrozumieć aktualny globalny krajobraz zagrożeń i zidentyfikować główne typy cyberprzeciwników.
Rozpoznać główne typy złośliwego oprogramowania oraz mechanizmy ataków cybernetycznych.
Zrozumieć podstawy bezpieczeństwa sieciowego oraz znaczenie wielowarstwowego podejścia do bezpieczeństwa.
Poznać Fortinet's Security Fabric i sposób, w jaki rozwiązuje współczesne wyzwania cyberbezpieczeństwa.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do średnio zaawansowanych specjalistów ds. sieci i bezpieczeństwa, którzy chcą skutecznie zarządzać i zabezpieczać sieci przy użyciu urządzeń Fortigate 600E, ze szczególnym naciskiem na konfiguracje HA w celu zwiększenia niezawodności i wydajności.
Pod koniec szkolenia uczestnicy będą mogli:
Zrozumieć funkcje, specyfikacje i zasady działania firewalla Fortigate 600E.
Przeprowadzić wstępną konfigurację Fortigate 600E, w tym podstawowe zadania konfiguracyjne, takie jak ustawianie interfejsów, routingu i wstępnych polityk firewall.
Konfigurować i zarządzać zaawansowanymi funkcjami bezpieczeństwa, takimi jak SSL VPN, uwierzytelnianie użytkowników, antywirus, IPS, filtrowanie stron internetowych i funkcje antymalware w celu ochrony przed różnymi zagrożeniami sieciowymi.
Rozwiązywać typowe problemy w konfiguracjach HA i skutecznie zarządzać środowiskami HA.
To prowadzone przez instruktora szkolenie w Trójmiasto pomaga specjalistom IT opanować zarządzanie cyklem życia OSS. Obejmuje SBOM, narzędzia SCA oraz zgodność, aby ograniczać ryzyka bezpieczeństwa i licencjonowania, jednocześnie usprawniając wdrażanie open source dla lepszej innowacyjności i oszczędności kosztów w środowiskach korporacyjnych.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do specjalistów ds. cyberbezpieczeństwa na poziomie średniozaawansowanym, którzy chcą pogłębić swoją wiedzę na temat frameworków GRC i zastosować je w celu zapewnienia bezpiecznych i zgodnych z przepisami operacji biznesowych.
Pod koniec szkolenia uczestnicy będą mogli:
Zrozumieć kluczowe komponenty zarządzania, ryzyka i zgodności w cyberbezpieczeństwie.
Przeprowadzać oceny ryzyka i opracowywać strategie jego minimalizacji.
Wdrażać środki zgodności i zarządzać wymaganiami regulacyjnymi.
Opracowywać i egzekwować polityki i procedury bezpieczeństwa.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do specjalistów IT oraz liderów biznesowych na poziomie średniozaawansowanym i zaawansowanym, którzy chcą opracować uporządkowane podejście do radzenia sobie z naruszeniami danych.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zrozumieć przyczyny i konsekwencje naruszeń danych.
Opracować i wdrożyć strategie zapobiegania naruszeniom danych.
Utworzyć plan reagowania na incydenty w celu ograniczenia i złagodzenia naruszeń.
Przeprowadzić dochodzenia kryminalistyczne i ocenić wpływ naruszeń.
Dostosować się do wymogów prawnych i regulacyjnych dotyczących powiadamiania o naruszeniach.
Odzyskać dane po naruszeniu i wzmocnić stan bezpieczeństwa.
To szkolenie prowadzone przez instruktora w Trójmiasto obejmuje zasady ECDE, pomagając specjalistom osadzać bezpieczeństwo w całym cyklu życia DevOps. Nauczysz się zabezpieczać potoki CI/CD, wdrażać bezpieczne praktyki kodowania i przygotowywać się do certyfikacji poprzez praktyczne laboratoria i ćwiczenia prowadzone.
To szkolenie prowadzone przez instruktora na żywo w Trójmiasto (online lub na miejscu) jest skierowane do profesjonalistów ds. bezpieczeństwa, którzy chcą poznać podstawy zarządzania zapory nowej generacji Palo Alto Networks.
Po zakończeniu szkolenia uczestnicy będą mogli:
Konfigurować i zarządzać podstawowymi funkcjami zapory Palo Alto Networks.
Zwiększ bezpieczeństwo i zgodność, opanowując nagrywanie sesji użytkowników. To prowadzone przez instruktora szkolenie na żywo w Trójmiasto wyposaża specjalistów IT i ds. bezpieczeństwa w umiejętności wdrażania, konfigurowania i audytowania rozwiązań do nagrywania sesji w celu solidnego monitorowania i odpowiedzialności.
To autoryzowane przez CSA szkolenie w Trójmiasto obejmuje wszystkie 16 domen programu CCSK, w tym architekturę chmury, infrastrukturę, bezpieczeństwo danych i zarządzanie tożsamością. Uczestnicy otrzymują oficjalne materiały certyfikacyjne, vouchery egzaminacyjne oraz przygotowanie do egzaminu CCSK Foundation.
To autoryzowane przez CSA szkolenie w Trójmiasto rozszerza tematy podstaw CCSK o laboratoria praktyczne, które symulują rzeczywisty scenariusz bezpiecznej migracji do chmury. Uczestnicy poznają architekturę chmury, bezpieczeństwo infrastruktury i danych, zarządzanie ryzykiem, tożsamość oraz operacje, aby przygotować się do egzaminu CCSK.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do administratorów systemów i specjalistów ds. bezpieczeństwa na poziomie początkującym i średnio zaawansowanym, którzy chcą nauczyć się, jak wdrażać Cloudflare do dostarczania treści i zabezpieczeń w chmurze, a także jak łagodzić ataki DDoS.
Pod koniec szkolenia uczestnicy będą mogli:
Skonfigurować Cloudflare dla swoich witryn.
Skonfigurować rekordy DNS i certyfikaty SSL.
Wdrożyć Cloudflare do dostarczania treści i buforowania.
Chronić swoje witryny przed atakami DDoS.
Wdrożyć reguły zapory ogniowej, aby ograniczyć ruch do swoich witryn.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do administratorów systemów, którzy chcą wykorzystać 389 Directory Server do konfiguracji i zarządzania uwierzytelnianiem i autoryzacją opartą na LDAP.
Pod koniec szkolenia uczestnicy będą mogli:
Zainstalować i skonfigurować 389 Directory Server.
Zrozumieć funkcje i architekturę 389 Directory Server.
Nauczyć się konfigurować serwer katalogowy za pomocą konsoli webowej i CLI.
Skonfigurować i monitorować replikację w celu zapewnienia wysokiej dostępności i równoważenia obciążenia.
Zarządzać uwierzytelnianiem LDAP za pomocą SSSD w celu poprawy wydajności.
Zintegrować 389 Directory Server z Microsoft Active Directory.
To prowadzone na żywo szkolenie w Trójmiasto (online lub stacjonarne) jest skierowane do administratorów systemów, którzy chcą wykorzystywać Microsoft Active Directory do zarządzania dostępem do danych oraz ich zabezpieczania.
Pod koniec tego szkolenia uczestnicy będą potrafić:
konfigurować i wdrażać usługę Active Directory;
tworzyć domenę oraz definiować prawa dostępu użytkowników i urządzeń;
zarządzać użytkownikami i komputerami za pomocą zasad grupy (Group Policies);
kierować dostępem do serwerów plików;
konfigurować usługę certyfikatów oraz zarządzać certyfikatami;
wdrażać i zarządzać usługami takimi jak szyfrowanie, certyfikaty i uwierzytelnianie.
To praktyczne szkolenie daje uczestnikom zrozumienie kategorii OWASP Top 10:2025 oraz najczęstszych zagrożeń bezpieczeństwa aplikacji wpływających na współczesne oprogramowanie. Ponadto uczestnicy poznają trzy kluczowe podejścia do testowania bezpieczeństwa aplikacji: SAST (Statyczne Testowanie Bezpieczeństwa Aplikacji), DAST (Dynamiczne Testowanie Bezpieczeństwa Aplikacji) oraz SCA (Analiza Składników Oprogramowania).
Dwudniowe szkolenie CCSK Plus w Trójmiasto łączy podstawową teorię bezpieczeństwa chmury z obszernymi laboratoriami praktycznymi. Uczestnicy stosują umiejętności, zabezpieczając infrastrukturę fikcyjnej organizacji, co obejmuje ryzyko, ochronę danych i zarządzanie tożsamością i dostępem. Idealne dla specjalistów ds. bezpieczeństwa przygotowujących się do certyfikacji CCSK.
Ten kurs w Trójmiasto obejmuje podstawy bezpieczeństwa sieci i bezpiecznej komunikacji. Omawia prymitywy kryptograficzne, praktyczne algorytmy kryptograficzne i protokoły bezpieczeństwa, takie jak SSL/TLS. Uczestnicy nauczą się identyfikować luki i stosować praktyki bezpiecznego kodowania.
To szkolenie w Trójmiasto uczy bezpiecznego kodowania w C i C++, obejmując przepełnienia bufora, użycie po zwolnieniu i walidację danych wejściowych. Uczestnicy stosują techniki defensywne i analizę statyczną, aby budować utwardzone oprogramowanie odporne na cyberataki i rzeczywiste podatności.
Opanuj zaawansowane bezpieczeństwo w Javie, obejmujące JEE, usługi sieciowe i kryptografię w Trójmiasto. Ten kurs oferuje praktyczne ćwiczenia z bezpiecznego kodowania, pomagając programistom skutecznie identyfikować i łagodzić typowe podatności oraz krytyczne błędy w aplikacjach Java.
Obecnie dostępnych jest wiele języków programowania, które pozwalają na kompilację kodu do frameworków .NET i ASP.NET. Środowisko to oferuje potężne narzędzia do rozwoju bezpieczeństwa, ale programiści muszą wiedzieć, jak zastosować techniki programowania na poziomie architektury i kodu, aby zaimplementować pożądaną funkcjonalność bezpieczeństwa oraz uniknąć luk w zabezpieczeniach lub ograniczyć ich wykorzystanie.
Celem tego kursu jest nauczenie programistów poprzez liczne ćwiczenia praktyczne, jak zapobiegać wykonywaniu uprzywilejowanych działań przez niezaufany kod, chronić zasoby poprzez silne uwierzytelnianie i autoryzację, zapewniać zdalne wywołania procedur, zarządzać sesjami, wprowadzać różne implementacje dla określonych funkcjonalności i wiele więcej.
Wprowadzenie do różnych luk w zabezpieczeniach rozpoczyna się od przedstawienia typowych problemów programistycznych popełnianych podczas korzystania z .NET, podczas gdy omówienie luk w zabezpieczeniach ASP.NET dotyczy również różnych ustawień środowiska i ich efektów. Wreszcie, temat specyficznych luk w zabezpieczeniach ASP.NET dotyczy nie tylko ogólnych wyzwań związanych z bezpieczeństwem aplikacji webowych, ale także specjalnych problemów i metod ataków, takich jak ataki na ViewState czy ataki na zakończenie ciągów.
Uczestnicy tego kursu
Zrozumieją podstawowe koncepcje bezpieczeństwa, bezpieczeństwa IT i bezpiecznego kodowania
Poznają luki w zabezpieczeniach webowych wykraczające poza OWASP Top Ten i dowiedzą się, jak ich unikać
Nauczą się korzystać z różnych funkcji bezpieczeństwa środowiska programistycznego .NET
Zdobędą praktyczną wiedzę w zakresie korzystania z narzędzi testowania bezpieczeństwa
Poznają typowe błędy programistyczne i dowiedzą się, jak ich unikać
Otrzymają informacje o niektórych najnowszych lukach w zabezpieczeniach .NET i ASP.NET
Otrzymają źródła i dalsze lektury na temat praktyk bezpiecznego kodowania
Twórz bezpieczne aplikacje PHP w Trójmiasto, opanowując zapobieganie iniekcjom, obsługę sesji i zaawansowane techniki łagodzenia luk. Ten kurs obejmuje bezpieczeństwo po stronie klienta, kryptografię i praktyki utwardzania, zapewniając, że Twój kod jest odporny na współczesne ataki internetowe i spełnia standardy branżowe.
To szkolenie prowadzone przez instruktora w Trójmiasto to praktyczne wprowadzenie do Microsoft Secure Development Lifecycle. Uczestnicy poznają bezpieczne praktyki projektowania i kodowania, które pomagają wcześnie wykrywać błędy, obejmujące typowe podatności, takie jak przepełnienia bufora i wstrzykiwanie SQL, w ramach ćwiczeń praktycznych.
Niniejsze szkolenie prowadzone przez instruktora, realizowane na żywo w Chorzowie (stacjonarnie lub online), jest skierowane do pracowników biurowych i menedżerów średniego szczebla na poziomie początkującym i średnim, którzy chcą stosować najlepsze praktyki cyberbezpieczeństwa oraz funkcje bezpieczeństwa Microsoft 365 w celu ochrony danych firmowych i zabezpieczenia środowiska pracy zdalnej. Po ukończeniu szkolenia uczestnicy będą w stanie:
zainstalować i skonfigurować podstawowe narzędzia bezpieczeństwa, takie jak menedżery haseł i uwierzytelnianie wieloczynnikowe (MFA).
rozpoznawać i bronić się przed atakami inżynierii społecznej, w tym różnymi formami phishingu, vishingu i smishingu.
zabezpieczać środowiska pracy zdalnej i mobilnej poprzez prawidłowe wykorzystanie VPN oraz przestrzeganie polityki BYOD.
stosować zasady RODO w codziennych zadaniach, bezpiecznie udostępniać pliki w ramach Microsoft 365 oraz prawidłowo zgłaszać podejrzenia incydentów bezpieczeństwa.
To prowadzone przez instruktora szkolenie z zakresu świadomości cyberbezpieczeństwa w Trójmiasto obejmuje kluczowe pojęcia, phishing i inżynierię społeczną. Pomaga uczestnikom chronić systemy, rozumieć zagrożenia i stosować praktyczne najlepsze praktyki bezpieczeństwa w celu zapewnienia bezpieczniejszego środowiska cyfrowego i pracy.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu), obejmuje różne aspekty bezpieczeństwa przedsiębiorstw, od sztucznej inteligencji po bezpieczeństwo baz danych. Zawiera również omówienie najnowszych narzędzi, procesów i podejścia niezbędnych do ochrony przed atakami.
Na tym prowadzonym przez instruktora kursie na żywo w Trójmiasto, uczestnicy dowiedzą się, jak opracować właściwą strategię bezpieczeństwa, aby sprostać wyzwaniom związanym z bezpieczeństwem DevOps.
Ten kurs stanowi eksperckie wprowadzenie do nowo wprowadzonej ustawy o dostępności i wyposaża programistów w praktyczne umiejętności projektowania, tworzenia i utrzymywania w pełni dostępnych aplikacji. Zaczynając od kontekstowej dyskusji na temat znaczenia i implikacji ustawy, kurs szybko przechodzi do praktycznych ćwiczeń kodowania, narzędzi i technik testowania, aby zapewnić zgodność i inkluzywność dla użytkowników z niepełnosprawnościami.
Wzmocnij swoją wiedzę z zakresu cyberbezpieczeństwa dzięki temu szkoleniu dla kadry zarządzającej. Omawiamy krajobrazy zagrożeń, rodzaje ataków i strategie odporności. Zdobądź kluczowe umiejętności, aby zabezpieczać aktywności online i chronić użytkowników biznesowych. Program obejmuje interaktywne wykłady i praktyczne laboratoria w Trójmiasto.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do administratorów systemów, którzy chcą używać FreeIPA do centralizacji uwierzytelniania, autoryzacji oraz informacji o kontach użytkowników, grup i maszyn w swojej organizacji.
Pod koniec tego szkolenia uczestnicy będą mogli:
Zainstalować i skonfigurować FreeIPA.
Zarządzać użytkownikami i klientami Linux z jednej centralnej lokalizacji.
Używać interfejsu CLI, Web UI oraz RPC FreeIPA do konfigurowania i zarządzania uprawnieniami.
Włączyć uwierzytelnianie Single Sign On we wszystkich systemach, usługach i aplikacjach.
Zintegrować FreeIPA z Windows Active Directory.
Tworzyć kopie zapasowe, replikować i migrować serwer FreeIPA.
Szkolenie "Bezpieczeństwo informacji w urzędzie" zapewnia kompleksową analizę metod ochrony danych w administracji publicznej, kładąc nacisk na szyfrowanie, zarządzanie ryzykiem i zgodność z RODO. Uczestnicy nauczą się implementować najlepsze praktyki zabezpieczeń zgodnie z normami ISO 27001 i 27002, co zwiększy bezpieczeństwo zarządzania danymi osobowymi. Kurs adresowany jest do wszystkich pracowników sektora publicznego zainteresowanych podnoszeniem kompetencji w zakresie bezpieczeństwa informacji.
Zaprojektowany dla wszystkich pracowników, ten kompleksowy kurs w Trójmiasto zapewnia praktyczne zrozumienie zgodności z przepisami i zarządzania ryzykiem. Uczestnicy nauczą się ustanawiać skuteczne ramy ryzyka, rozumieć oczekiwania regulacyjne i ograniczać kluczowe ryzyka przestępczości finansowej w operacjach międzynarodowych.
To szkolenie prowadzone przez instruktora na żywo w Trójmiasto (online lub na miejscu) jest skierowane do administratorów systemów, którzy chcą wykorzystać Okta do zarządzania tożsamością i dostępem.
Po zakończeniu szkolenia uczestnicy będą mogli:
Konfigurować, integrować i zarządzać Okta.
Integrować Okta z istniejącą aplikacją.
Wdrażać zabezpieczenia z wykorzystaniem uwierzytelniania wieloskładnikowego.
OpenLDAP to otwarte oprogramowanie służące do implementacji protokołu LDAP (Lightweight Directory Access Protocol), który umożliwia zarządzanie i dostęp do katalogów informacji. Jest to popularny serwer katalogowy, który może być wykorzystywany do przechowywania i udostępniania danych o użytkownikach, grupach, zasobach sieciowych i innych obiektach w sieci.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do osób, które chcą przeprowadzać badania na temat stron trzecich, jednocześnie chroniąc siebie przed podobnymi działaniami.
Pod koniec tego szkolenia uczestnicy będą w stanie:
Zainstalować i skonfigurować zaawansowane narzędzia do przeprowadzania OSINT.
Wykorzystać zaawansowane techniki do zbierania publicznie dostępnych danych istotnych dla śledztwa.
Efektywnie analizować duże ilości danych.
Generować raporty wywiadowcze na podstawie ustaleń.
Wykorzystywać narzędzia AI do rozpoznawania twarzy i analizy sentymentu.
Opracować strategię definiowania celu i kierowania wysiłków na najbardziej istotne i możliwe do wykorzystania dane.
Naucz się pozyskiwać kluczowe informacje online dzięki temu praktycznemu szkoleniu OSINT w Trójmiasto. Poznasz setki narzędzi, opanujesz zaawansowane techniki wyszukiwania i przeanalizujesz ślady cyfrowe. To warsztatowe szkolenie rozwija praktyczne umiejętności przydatne w biznesie, bezpieczeństwie i dochodzeniach.
To szkolenie prowadzone przez instruktora, na żywo, dla profesjonalistów z branży kart płatniczych w Trójmiasto (online lub na miejscu) zapewnia indywidualne kwalifikacje dla praktyków z branży, którzy chcą wykazać się swoją wiedzą i zrozumieniem standardu bezpieczeństwa danych PCI (PCI DSS).
Pod koniec tego szkolenia uczestnicy będą w stanie:
Zrozumieć proces płatności oraz standardy PCI zaprojektowane do jego ochrony.
Zrozumieć role i obowiązki podmiotów zaangażowanych w branżę płatniczą.
Posiadać dogłębne zrozumienie 12 wymagań PCI DSS.
Wykazać się wiedzą na temat PCI DSS oraz tego, jak ma to zastosowanie w organizacjach zaangażowanych w proces transakcji.
To szkolenie prowadzone przez instruktora na żywo w Trójmiasto (online lub na miejscu) jest skierowane do inżynierów bezpieczeństwa, którzy chcą wykorzystać IBM Qradar SIEM do rozwiązywania pilnych przypadków użycia związanych z bezpieczeństwem.
Pod koniec szkolenia uczestnicy będą w stanie:
Uzyskać wgląd w dane przedsiębiorstwa w środowiskach lokalnych i chmurowych.
Automatyzować analizę bezpieczeństwa w celu wykrywania zagrożeń i ograniczania ryzyka.
Wykrywać, identyfikować i priorytetyzować zagrożenia.
Ten kurs obejmuje koncepcje bezpiecznego kodowania w Javie przy użyciu metodologii OWASP. Nauczysz się identyfikować zagrożenia internetowe, zapobiegać powszechnym atakom, takim jak XSS i CSRF, oraz wdrażać zasady bezpiecznego projektowania. Weź udział w tym praktycznym szkoleniu w Trójmiasto, aby skutecznie podnieść swoje umiejętności w zakresie bezpieczeństwa aplikacji.
Ten kurs prowadzony przez instruktora w Trójmiasto obejmuje koncepcje bezpiecznego kodowania i zasady bezpieczeństwa ASP.NET. Naucz się stosować metodologię OWASP, wdrażać solidne mechanizmy uwierzytelniania i autoryzacji oraz zapobiegać atakom typu injection, XSS i CSRF, aby budować odporne i bezpieczne aplikacje internetowe.
Więcej...
Ostatnia aktualizacja:
Opinie uczestników (8)
Precyzja jest potrzebna przy formułowaniu zapytań do AI, ale możliwości są nieograniczone
Danny Block
Szkolenie - Cyber Security Awareness Training
Przetłumaczone przez sztuczną inteligencję
Standard bezpieczeństwa chmury
Singgih Sulaksono - Pt bank Sinarmas
Szkolenie - Cloud Security Audit for Financial Institutions
Przetłumaczone przez sztuczną inteligencję
Praktyczna wiedza trenera i jego angażujące anegdoty.
Wspomniano naprawdę wiele dodatkowych narzędzi i przykłady z życia rzeczywistego z doświadczenia Manego.
Tamas Adam - Ericsson
Szkolenie - Certified Ethical Hacker CEH v.13 AI
Przetłumaczone przez sztuczną inteligencję
Ustawienie raportu i zasad.
Jack - CFNOC- DND
Szkolenie - Micro Focus ArcSight ESM Advanced
Przetłumaczone przez sztuczną inteligencję
Bycie otwartym i zachęcanie nas do interakcji
Daniel - EY GLOBAL SERVICES (POLAND) SP Z O O
Szkolenie - CISSP - Certified Information Systems Security Professional
Przetłumaczone przez sztuczną inteligencję
Cieszyłem się odświeżeniem swojej wiedzy na temat różnych aspektów zabezpieczeń cyfrowych. Z większym zainteresowaniem śledziłem tematy związane z atakami cybernetycznymi, ich mechanizm oraz to, co możemy zrobić jako organizacja, aby zmniejszyć potencjalne zagrożenia.
Zadałem również pytanie dotyczące roli sztucznej inteligencji w atakach cybernetycznych. Odpowiedź była bardzo szczegółowa i ciekawa, a na miejscu przedstawiono żywy przykład.