Internetowe lub stacjonarne, prowadzone przez instruktora szkolenia z bezpieczeństwa aplikacji na żywo pokazują poprzez interaktywne ćwiczenia praktyczne, jak stosować najlepsze praktyki, narzędzia i techniki bezpieczeństwa w celu identyfikowania, zapobiegania i łagodzenia podatności w aplikacjach.
Szkolenia z bezpieczeństwa aplikacji są dostępne jako „szkolenia online na żywo” lub „szkolenia stacjonarne na żywo”. Szkolenia online na żywo (znane również jako „szkolenia zdalne na żywo”) są prowadzone za pomocą interaktywnego zdalnego pulpitu. Szkolenia stacjonarne na żywo mogą być prowadzone lokalnie w siedzibie klienta w Trójmiasto lub w centrach szkoleniowych NobleProg w Trójmiasto.
Bezpieczeństwo aplikacji jest również znane jako AppSec.
NobleProg — Twój lokalny dostawca szkoleń
Gdynia
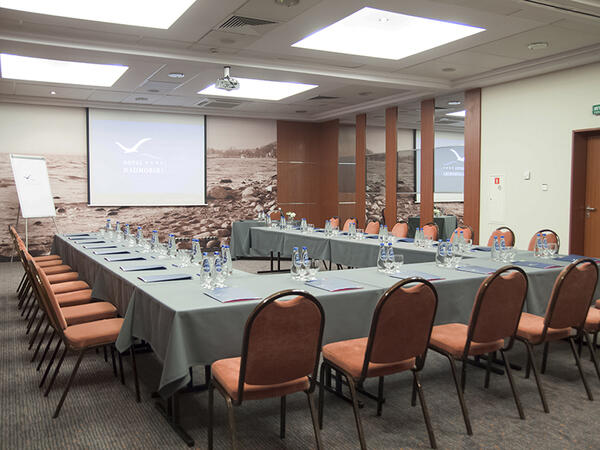
Hotel Nadmorski, Ejsmonda 2, Gdynia, Polska, 81-409
Sala szkoleniowa znajduje się zaledwie 3 kilometry od Dworca PKP/PKS w Gdyni, co sprawia, że jest łatwo dostępna dla uczestników podróżujących pociągiem lub autobusem. Dodatkowo, jest oddalona tylko o 400 metrów od przystanku autobusowego, ułatwiając dojazd nawet tym, którzy podróżują komunikacją miejską. Wyposażona jest w niezbędne narzędzia do prowadzenia szkoleń, takie jak rzutnik, ekran oraz flipchart, co zapewnia komfortowe warunki dla uczestników i prowadzącego zajęcia.
Gdańsk
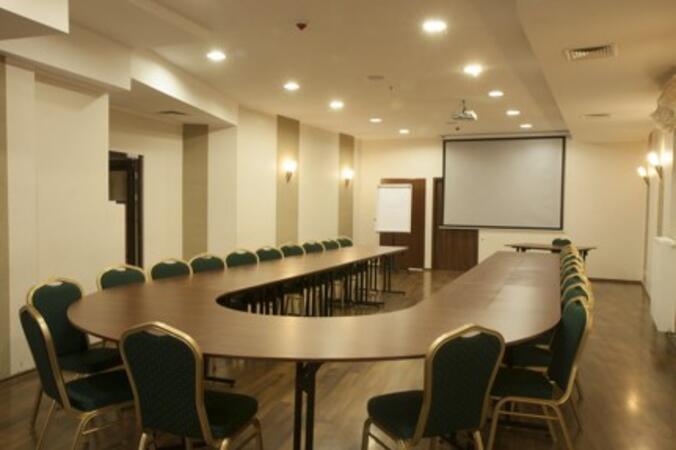
Hotel Fahrenheit, Grodzka 19, Gdańsk, Polska, 80-841
Sala szkoleniowa znajduje się w samym sercu malowniczej gdańskiej starówki, co sprawia, że otoczenie jest nie tylko inspirujące, ale także wyjątkowo atrakcyjne dla uczestników. W niedalekiej odległości można znaleźć dworzec PKP oraz PKS, ułatwiając przyjazd zarówno tym podróżującym pociągiem, jak i autobusem. Dodatkowo, lotnisko i port są również w zasięgu ręki, co czyni tę lokalizację wygodną dla osób przybywających z dalszych miejscowości, zarówno z kraju, jak i spoza jego granic.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu), jest skierowane do programistów na poziomie średnio zaawansowanym i zaawansowanym, którzy chcą zrozumieć i stosować praktyki bezpiecznego kodowania, identyfikować ryzyka bezpieczeństwa w oprogramowaniu oraz implementować mechanizmy obronne przed cyberzagrożeniami.
Pod koniec szkolenia uczestnicy będą mogli:
Zrozumieć powszechne luki w zabezpieczeniach aplikacji internetowych i oprogramowania.
Analizować zagrożenia bezpieczeństwa i techniki wykorzystywane przez atakujących.
Implementować praktyki bezpiecznego kodowania w celu minimalizacji ryzyka bezpieczeństwa.
Używać narzędzi do testowania bezpieczeństwa w celu identyfikacji i naprawy luk.
To szkolenie prowadzone przez instruktora w Trójmiasto obejmuje zasady ECDE, pomagając specjalistom osadzać bezpieczeństwo w całym cyklu życia DevOps. Nauczysz się zabezpieczać potoki CI/CD, wdrażać bezpieczne praktyki kodowania i przygotowywać się do certyfikacji poprzez praktyczne laboratoria i ćwiczenia prowadzone.
Ten kurs w Trójmiasto obejmuje podstawy bezpieczeństwa sieci i bezpiecznej komunikacji. Omawia prymitywy kryptograficzne, praktyczne algorytmy kryptograficzne i protokoły bezpieczeństwa, takie jak SSL/TLS. Uczestnicy nauczą się identyfikować luki i stosować praktyki bezpiecznego kodowania.
To szkolenie w Trójmiasto uczy bezpiecznego kodowania w C i C++, obejmując przepełnienia bufora, użycie po zwolnieniu i walidację danych wejściowych. Uczestnicy stosują techniki defensywne i analizę statyczną, aby budować utwardzone oprogramowanie odporne na cyberataki i rzeczywiste podatności.
Opanuj zaawansowane bezpieczeństwo w Javie, obejmujące JEE, usługi sieciowe i kryptografię w Trójmiasto. Ten kurs oferuje praktyczne ćwiczenia z bezpiecznego kodowania, pomagając programistom skutecznie identyfikować i łagodzić typowe podatności oraz krytyczne błędy w aplikacjach Java.
Obecnie dostępnych jest wiele języków programowania, które pozwalają na kompilację kodu do frameworków .NET i ASP.NET. Środowisko to oferuje potężne narzędzia do rozwoju bezpieczeństwa, ale programiści muszą wiedzieć, jak zastosować techniki programowania na poziomie architektury i kodu, aby zaimplementować pożądaną funkcjonalność bezpieczeństwa oraz uniknąć luk w zabezpieczeniach lub ograniczyć ich wykorzystanie.
Celem tego kursu jest nauczenie programistów poprzez liczne ćwiczenia praktyczne, jak zapobiegać wykonywaniu uprzywilejowanych działań przez niezaufany kod, chronić zasoby poprzez silne uwierzytelnianie i autoryzację, zapewniać zdalne wywołania procedur, zarządzać sesjami, wprowadzać różne implementacje dla określonych funkcjonalności i wiele więcej.
Wprowadzenie do różnych luk w zabezpieczeniach rozpoczyna się od przedstawienia typowych problemów programistycznych popełnianych podczas korzystania z .NET, podczas gdy omówienie luk w zabezpieczeniach ASP.NET dotyczy również różnych ustawień środowiska i ich efektów. Wreszcie, temat specyficznych luk w zabezpieczeniach ASP.NET dotyczy nie tylko ogólnych wyzwań związanych z bezpieczeństwem aplikacji webowych, ale także specjalnych problemów i metod ataków, takich jak ataki na ViewState czy ataki na zakończenie ciągów.
Uczestnicy tego kursu
Zrozumieją podstawowe koncepcje bezpieczeństwa, bezpieczeństwa IT i bezpiecznego kodowania
Poznają luki w zabezpieczeniach webowych wykraczające poza OWASP Top Ten i dowiedzą się, jak ich unikać
Nauczą się korzystać z różnych funkcji bezpieczeństwa środowiska programistycznego .NET
Zdobędą praktyczną wiedzę w zakresie korzystania z narzędzi testowania bezpieczeństwa
Poznają typowe błędy programistyczne i dowiedzą się, jak ich unikać
Otrzymają informacje o niektórych najnowszych lukach w zabezpieczeniach .NET i ASP.NET
Otrzymają źródła i dalsze lektury na temat praktyk bezpiecznego kodowania
Twórz bezpieczne aplikacje PHP w Trójmiasto, opanowując zapobieganie iniekcjom, obsługę sesji i zaawansowane techniki łagodzenia luk. Ten kurs obejmuje bezpieczeństwo po stronie klienta, kryptografię i praktyki utwardzania, zapewniając, że Twój kod jest odporny na współczesne ataki internetowe i spełnia standardy branżowe.
To szkolenie prowadzone przez instruktora w Trójmiasto to praktyczne wprowadzenie do Microsoft Secure Development Lifecycle. Uczestnicy poznają bezpieczne praktyki projektowania i kodowania, które pomagają wcześnie wykrywać błędy, obejmujące typowe podatności, takie jak przepełnienia bufora i wstrzykiwanie SQL, w ramach ćwiczeń praktycznych.
Na tym prowadzonym przez instruktora kursie na żywo w Trójmiasto, uczestnicy dowiedzą się, jak opracować właściwą strategię bezpieczeństwa, aby sprostać wyzwaniom związanym z bezpieczeństwem DevOps.
Ten kurs obejmuje koncepcje bezpiecznego kodowania w Javie przy użyciu metodologii OWASP. Nauczysz się identyfikować zagrożenia internetowe, zapobiegać powszechnym atakom, takim jak XSS i CSRF, oraz wdrażać zasady bezpiecznego projektowania. Weź udział w tym praktycznym szkoleniu w Trójmiasto, aby skutecznie podnieść swoje umiejętności w zakresie bezpieczeństwa aplikacji.
Ten kurs prowadzony przez instruktora w Trójmiasto obejmuje koncepcje bezpiecznego kodowania i zasady bezpieczeństwa ASP.NET. Naucz się stosować metodologię OWASP, wdrażać solidne mechanizmy uwierzytelniania i autoryzacji oraz zapobiegać atakom typu injection, XSS i CSRF, aby budować odporne i bezpieczne aplikacje internetowe.
Więcej...
Ostatnia aktualizacja:
Opinie uczestników (7)
Różne typy ataków ujawniających lub tworzących luki w zabezpieczeniach aplikacji internetowych, jak mogę im zapobiegać oraz jakich narzędzi mogę użyć, aby mieć pewność, że tworzona przeze mnie aplikacja jest bezpieczna i trudna do zhakowania.
Glyssa Mae Betonio - Metropolitan Bank and Trust Company
Szkolenie - Application Security for Developers
Przetłumaczone przez sztuczną inteligencję
Dzielenie się doświadczeniem, wiedzą nauczyciela i cennymi przemyśleniami.
Carey Fan - Logitech
Szkolenie - C/C++ Secure Coding
Przetłumaczone przez sztuczną inteligencję
poziom wiedzy trenera był bardzo wysoki - znał się na tym, o czym mówił, i znał odpowiedzi na nasze pytania
Adam - Fireup.PRO
Szkolenie - Advanced Java Security
Przetłumaczone przez sztuczną inteligencję
Temat jest aktualny i potrzebowałem go zaktualizować
Damilano Marco - SIAP s.r.l.
Szkolenie - Secure Developer Java (Inc OWASP)
Przetłumaczone przez sztuczną inteligencję
Wprowadzenie do wielu różnych typów niebezpiecznych zachowań.
Zhongqi
Szkolenie - Secure Developer .NET (Inc OWASP)
Przetłumaczone przez sztuczną inteligencję
Praktyki w laboratoriach
Angel - Vodacom
Szkolenie - How to Write Secure Code
Przetłumaczone przez sztuczną inteligencję
Bardzo dobrze zrozumieć, jak haker potencjalnie analizuje strony pod kątem słabości oraz narzędzia, których mógłby użyć.
Roger - OTT Mobile
Szkolenie - .NET, C# and ASP.NET Security Development