Chroń systemy AI przed zmieniającymi się zagrożeniami dzięki praktycznemu szkoleniu z zakresu bezpieczeństwa AI prowadzonemu przez instruktora.
Te kursy na żywo uczą, jak chronić modele uczenia maszynowego, przeciwdziałać atakom kontradyktoryjnym oraz budować godne zaufania i odporne systemy AI.
Szkolenie jest dostępne jako szkolenie online na żywo za pośrednictwem zdalnego pulpitu lub szkolenie na żywo na miejscu w Trójmiasto, z interaktywnymi ćwiczeniami i rzeczywistymi studiami przypadków.
Szkolenie na żywo na miejscu może być realizowane w Twojej lokalizacji w Trójmiasto lub w korporacyjnym centrum szkoleniowym NobleProg w Trójmiasto.
Znane również jako Secure AI, ML Security lub Adversarial Machine Learning.
NobleProg – Twój lokalny partner szkoleniowy
Gdynia
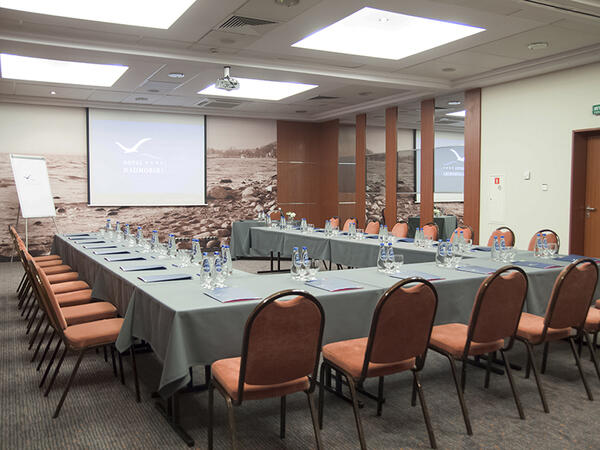
Hotel Nadmorski, Ejsmonda 2, Gdynia, Polska, 81-409
Sala szkoleniowa znajduje się zaledwie 3 kilometry od Dworca PKP/PKS w Gdyni, co sprawia, że jest łatwo dostępna dla uczestników podróżujących pociągiem lub autobusem. Dodatkowo, jest oddalona tylko o 400 metrów od przystanku autobusowego, ułatwiając dojazd nawet tym, którzy podróżują komunikacją miejską. Wyposażona jest w niezbędne narzędzia do prowadzenia szkoleń, takie jak rzutnik, ekran oraz flipchart, co zapewnia komfortowe warunki dla uczestników i prowadzącego zajęcia.
Gdańsk
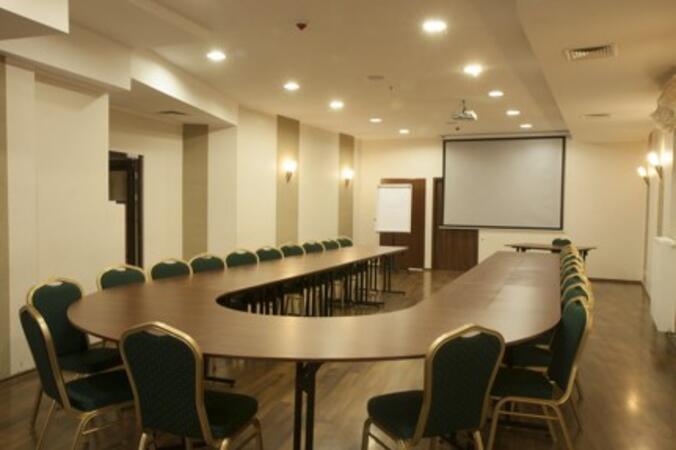
Hotel Fahrenheit, Grodzka 19, Gdańsk, Polska, 80-841
Sala szkoleniowa znajduje się w samym sercu malowniczej gdańskiej starówki, co sprawia, że otoczenie jest nie tylko inspirujące, ale także wyjątkowo atrakcyjne dla uczestników. W niedalekiej odległości można znaleźć dworzec PKP oraz PKS, ułatwiając przyjazd zarówno tym podróżującym pociągiem, jak i autobusem. Dodatkowo, lotnisko i port są również w zasięgu ręki, co czyni tę lokalizację wygodną dla osób przybywających z dalszych miejscowości, zarówno z kraju, jak i spoza jego granic.
Ten zaawansowany kurs ISACA w zakresie Trójmiasto przygotowuje profesjonalistów do zarządzania i zabezpieczania systemów AI. Obejmuje ocenę ryzyka, bezpieczne projektowanie i zgodność, umożliwiając liderom dostosowanie bezpieczeństwa AI do celów organizacyjnych i skuteczne zwiększanie odporności operacyjnej.
To szkolenie prowadzone przez instruktora w Trójmiasto (online lub na miejscu) jest skierowane do specjalistów IT na poziomie podstawowym i średniozaawansowanym, którzy chcą zrozumieć i wdrożyć AI TRiSM w swoich organizacjach.
Po zakończeniu szkolenia uczestnicy będą w stanie:
Zrozumieć kluczowe koncepcje i znaczenie zarządzania zaufaniem, ryzykiem i bezpieczeństwem w AI.
Identyfikować i minimalizować ryzyka związane z systemami AI.
Wdrażać najlepsze praktyki bezpieczeństwa w AI.
Zrozumieć wymogi regulacyjne i kwestie etyczne związane z AI.
Opracowywać strategie efektywnego zarządzania i nadzoru nad AI.
To szkolenie prowadzone przez instruktora w Trójmiasto obejmuje zarządzanie, zarządzanie tożsamością i red-teaming dla systemów agentic AI. Zaawansowani praktycy zaprojektują bezpieczne wdrożenia, zaimplementują dostęp o najmniejszych przywilejach i wykonaą testy adwarsarialne, aby zminimalizować rzeczywiste zagrożenia w środowiskach produkcyjnych.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do specjalistów z zakresu AI i cyberbezpieczeństwa na poziomie średniozaawansowanym, którzy chcą zrozumieć i przeciwdziałać lukom w zabezpieczeniach specyficznym dla modeli i systemów AI, szczególnie w wysoko regulowanych branżach, takich jak finanse, zarządzanie danymi i konsulting.
Pod koniec szkolenia uczestnicy będą w stanie:
Zrozumieć rodzaje ataków adversarialnych na systemy AI oraz metody ich obrony.
Wdrażać techniki utwardzania modeli w celu zabezpieczenia potoków uczenia maszynowego.
Zapewniać bezpieczeństwo i integralność danych w modelach uczenia maszynowego.
Poruszać się wśród wymagań dotyczących zgodności z przepisami związanymi z bezpieczeństwem AI.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu), skierowane jest do zaawansowanych specjalistów ds. bezpieczeństwa i ekspertów ML, którzy chcą symulować ataki na systemy AI, odkrywać podatności i zwiększać odporność wdrożonych modeli AI.
Po zakończeniu szkolenia uczestnicy będą mogli:
Symulować realne zagrożenia dla modeli uczenia maszynowego.
Generować przykłady adversarialne do testowania odporności modeli.
Oceniać powierzchnię ataku interfejsów API i potoków AI.
Projektować strategie red teamingu dla środowisk wdrażania AI.
To szkolenie prowadzone przez instruktora w zakresie Trójmiasto umożliwia zaawansowanym profesjonalistom zabezpieczenie potoków TinyML na urządzeniach edge. Poznasz techniki zachowujące prywatność, sposoby wzmacniania modeli przed atakami nieprzyjacielskimi oraz najlepsze praktyki dotyczące bezpiecznego przetwarzania danych w środowiskach o ograniczonych zasobach.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do inżynierów i specjalistów ds. bezpieczeństwa na poziomie średniozaawansowanym, którzy chcą zabezpieczyć modele AI wdrożone na urządzeniach brzegowych przed zagrożeniami, takimi jak manipulacja, wyciek danych, wrogie dane wejściowe i ataki fizyczne.
Po zakończeniu szkolenia uczestnicy będą mogli:
Identyfikować i oceniać ryzyka bezpieczeństwa w wdrożeniach Edge AI.
Stosować techniki odporności na manipulację i szyfrowanego wnioskowania.
Wzmacniać modele wdrożone na urządzeniach brzegowych i zabezpieczać potoki danych.
Wdrażać strategie łagodzenia zagrożeń specyficzne dla systemów wbudowanych i ograniczonych.
To szkolenie prowadzone przez instruktora na żywo w Trójmiasto (online lub na miejscu) jest skierowane do profesjonalistów na zaawansowanym poziomie, którzy chcą wdrożyć i ocenić techniki takie jak uczenie federacyjne, bezpieczne przetwarzanie wielostronne, homomorficzne szyfrowanie i różnicową prywatność w rzeczywistych potokach uczenia maszynowego.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zrozumieć i porównać kluczowe techniki zachowania prywatności w uczeniu maszynowym.
Wdrożyć systemy uczące się federacyjnie przy użyciu otwartych frameworków.
Zastosować różnicową prywatność do bezpiecznego udostępniania danych i trenowania modeli.
Wykorzystać techniki szyfrowania i bezpiecznego przetwarzania do ochrony danych wejściowych i wyjściowych modeli.
To prowadzone przez instruktora szkolenie w Trójmiasto jest przeznaczone dla specjalistów IT sektora publicznego, aby opanować zarządzanie ryzykiem SI i bezpieczeństwo. Uczestnicy będą stosować ramy takie jak NIST AI RMF, reagować na zagrożenia cyberbezpieczeństwa i budować solidne plany zarządzania w celu bezpiecznego wdrażania SI.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do liderów przedsiębiorstw na poziomie średniozaawansowanym, którzy chcą zrozumieć, jak odpowiedzialnie zarządzać i zabezpieczać systemy AI zgodnie z pojawiającymi się globalnymi ramami, takimi jak UE AI Act, GDPR, ISO/IEC 42001 oraz U.S. Executive Order on AI.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zrozumieć prawne, etyczne i regulacyjne ryzyka związane z wykorzystaniem AI w różnych działach.
Interpretować i stosować główne ramy zarządzania AI (UE AI Act, NIST AI RMF, ISO/IEC 42001).
Ustanowić polityki bezpieczeństwa, audytu i nadzoru dla wdrażania AI w przedsiębiorstwie.
Opracować wytyczne dotyczące zakupu i użytkowania systemów AI od firm zewnętrznych i wewnętrznych.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do programistów AI, architektów i menedżerów produktów na poziomie średnio zaawansowanym i zaawansowanym, którzy chcą identyfikować i łagodzić ryzyka związane z aplikacjami wykorzystującymi LLM, w tym iniekcję promptów, wycieki danych i niesfiltrowane wyniki, jednocześnie wdrażając mechanizmy bezpieczeństwa, takie jak walidacja wejść, nadzór z udziałem człowieka i ograniczenia wyjść.
Po zakończeniu szkolenia uczestnicy będą mogli:
Zrozumieć kluczowe słabości systemów opartych na LLM.
Zastosować zasady bezpiecznego projektowania w architekturze aplikacji LLM.
Wykorzystywać narzędzia takie jak Guardrails AI i LangChain do walidacji, filtrowania i zapewnienia bezpieczeństwa.
Integrować techniki takie jak sandboxing, red teaming i przegląd z udziałem człowieka w potoki produkcyjne.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu), skierowane jest do specjalistów od uczenia maszynowego i cyberbezpieczeństwa na poziomie średniozaawansowanym, którzy chcą zrozumieć i łagodzić nowe zagrożenia dotyczące modeli AI, korzystając zarówno z koncepcyjnych ram, jak i praktycznych metod obrony, takich jak trening odporny na ataki i różnicowa prywatność.
Po zakończeniu szkolenia uczestnicy będą mogli:
Identyfikować i klasyfikować specyficzne zagrożenia AI, takie jak ataki wrogie, inwersja i zatruwanie.
Korzystać z narzędzi takich jak Adversarial Robustness Toolbox (ART) do symulowania ataków i testowania modeli.
Stosować praktyczne metody obrony, w tym trening odporny na ataki, wstrzykiwanie szumu i techniki zachowania prywatności.
Projektować strategie oceny modeli uwzględniające zagrożenia w środowiskach produkcyjnych.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do początkujących specjalistów ds. bezpieczeństwa IT, zarządzania ryzykiem i zgodnością, którzy chcą zrozumieć podstawowe koncepcje bezpieczeństwa AI, wektory zagrożeń oraz globalne ramy, takie jak NIST AI RMF i ISO/IEC 42001.
Pod koniec szkolenia uczestnicy będą mogli:
Zrozumieć unikalne ryzyka bezpieczeństwa wprowadzane przez systemy AI.
Identyfikować wektory zagrożeń, takie jak ataki przeciwnika, zatruwanie danych i inwersja modelu.
Stosować podstawowe modele zarządzania, takie jak NIST AI Risk Management Framework.
Dostosować wykorzystanie AI do powstających standardów, wytycznych dotyczących zgodności i zasad etycznych.
Korzystając z najnowszych wytycznych projektu OWASP GenAI Security, uczestnicy nauczą się identyfikować, oceniać i łagodzić zagrożenia specyficzne dla AI poprzez ćwiczenia praktyczne oraz symulacje rzeczywistych scenariuszy.
Ten kurs wprowadza praktyczne podejście do zabezpieczania nowoczesnych aplikacji, API, copilotów i autonomicznych agentów opartych na sztucznej inteligencji. Uczestnicy dowiadują się, jak bezpieczeństwo AI różni się od tradycyjnego bezpieczeństwa sieciowego, poznają typowe zagrożenia specyficzne dla AI, takie jak iniekcja prompt, zatrucie RAG i nadużycia agentów, oraz uczą się, jak chronić systemy AI za pomocą warstwowych zabezpieczeń, w tym WAF-ów, bram AI, bezpieczeństwa API i zabezpieczeń. Poprzez praktyczne laboratoria i przykłady z życia wzięte, uczestnicy zdobywają umiejętności identyfikowania wzorców ataków AI, zabezpieczania aplikacji opartych na LLM i wdrażania skutecznych zabezpieczeń runtime w środowiskach produkcyjnych.
Ten kurs uczy programistów, jak projektować bezpieczne aplikacje oparte na sztucznej inteligencji od podstaw. Uczestnicy uczą się, jak chronić chatboty, asystentów, potoki RAG i agentów AI przed zagrożeniami specyficznymi dla AI, takimi jak iniekcja promptów, zatruwanie danych, nadużycia narzędzi, wycieki tajemnic i niebezpieczne dane wyjściowe modelu. Kurs obejmuje bezpieczne projektowanie promptów, zabezpieczenia RAG, zasadę najmniejszych uprawnień, zabezpieczenia i testy red-team, pomagając programistom tworzyć funkcje AI, które są bezpieczne, niezawodne i odporne w rzeczywistych środowiskach.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do inżynierów bezpieczeństwa i inspektorów zgodności, którzy chcą wzmocnić wdrożenia EXO, kontrolować dostęp do modeli i zarządzać obciążeniami AI działającymi wyłącznie na miejscu.
To prowadzone przez instruktora, żywe szkolenie w Trójmiasto (online lub stacjonarne) skierowane jest do inżynierów ds. bezpieczeństwa i inżynierów ML, którzy muszą identyfikować, testować i bronić się przed atakami na modele ML oraz aplikacje wspierane przez LLM.
Więcej...
Ostatnia aktualizacja:
Opinie uczestników (3)
inwentaryzacja oraz identyfikacja różnych rodzajów ryzyka w obszarze AI
Gary Cook - Cybersecurity and Information Technology Risk Division
Szkolenie - Introduction to AI Trust, Risk, and Security Management (AI TRiSM)
Przetłumaczone przez sztuczną inteligencję
Naprawdę podobało mi się uczenie się o atakach AI i dostępnych narzędziach do rozpoczęcia praktyki i aktywnego wykorzystywania w testach bezpieczeństwa. Wyniosłem z kursu wiele wiedzy, której nie miałem na początku, a kurs spełnił moje oczekiwania. Moim ulubionym elementem szkolenia był Comet Browser i byłem zdumiony tym, co potrafi. Zdecydowanie będę się temu przyglądać bliżej. Ogólnie rzecz biorąc, był to świetny kurs i cieszyłem się, ucząc się wszystkiego o OWASP GenAI Top 10.
Patrick Collins - Optum
Szkolenie - OWASP GenAI Security
Przetłumaczone przez sztuczną inteligencję
Profesjonalna wiedza oraz sposób, w jaki przedstawił ją przed nami
Szkolenie Bezpieczeństwo AI Trójmiasto, szkolenie wieczorowe Bezpieczeństwo AI Trójmiasto, szkolenie weekendowe Bezpieczeństwo AI Trójmiasto, Bezpieczeństwo AI boot camp Trójmiasto, kurs zdalny Bezpieczeństwo AI Trójmiasto, instruktor Bezpieczeństwo AI Trójmiasto, Trener Bezpieczeństwo AI Trójmiasto, lekcje Bezpieczeństwo AI Trójmiasto, Kursy Bezpieczeństwo AI Trójmiasto, nauczanie wirtualne Bezpieczeństwo AI Trójmiasto, edukacja zdalna Bezpieczeństwo AI Trójmiasto, wykładowca Bezpieczeństwo AI Trójmiasto, Kurs Bezpieczeństwo AI Trójmiasto, nauka przez internet Bezpieczeństwo AI Trójmiasto, kurs online Bezpieczeństwo AI Trójmiasto