Szkolenia OWASP (Open Web Application Security Project) prowadzone na żywo, online lub onsite, pod okiem instruktora, uczą poprzez interaktywne dyskusje i praktyczne ćwiczenia, jak zabezpieczać aplikacje i usługi internetowe przy użyciu frameworka testowego OWASP.
Szkolenia OWASP są dostępne w formie "szkoleń online na żywo" lub "szkoleń onsite na żywo". Szkolenia online na żywo (znane również jako "szkolenia zdalne na żywo") są prowadzone za pomocą interaktywnego, zdalnego pulpitu. Szkolenia onsite na żywo mogą być prowadzone lokalnie w siedzibie klienta w Trójmiasto lub w centrach szkoleniowych NobleProg w Trójmiasto.
NobleProg -- Twój lokalny dostawca szkoleń
Gdynia
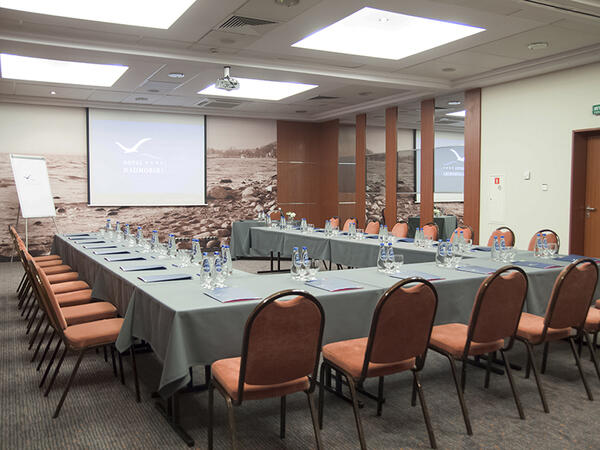
Hotel Nadmorski, Ejsmonda 2, Gdynia, Polska, 81-409
Sala szkoleniowa znajduje się zaledwie 3 kilometry od Dworca PKP/PKS w Gdyni, co sprawia, że jest łatwo dostępna dla uczestników podróżujących pociągiem lub autobusem. Dodatkowo, jest oddalona tylko o 400 metrów od przystanku autobusowego, ułatwiając dojazd nawet tym, którzy podróżują komunikacją miejską. Wyposażona jest w niezbędne narzędzia do prowadzenia szkoleń, takie jak rzutnik, ekran oraz flipchart, co zapewnia komfortowe warunki dla uczestników i prowadzącego zajęcia.
Gdańsk
Hotel Fahrenheit, Grodzka 19, Gdańsk, Polska, 80-841
Sala szkoleniowa znajduje się w samym sercu malowniczej gdańskiej starówki, co sprawia, że otoczenie jest nie tylko inspirujące, ale także wyjątkowo atrakcyjne dla uczestników. W niedalekiej odległości można znaleźć dworzec PKP oraz PKS, ułatwiając przyjazd zarówno tym podróżującym pociągiem, jak i autobusem. Dodatkowo, lotnisko i port są również w zasięgu ręki, co czyni tę lokalizację wygodną dla osób przybywających z dalszych miejscowości, zarówno z kraju, jak i spoza jego granic.
Bazując na najnowszych wytycznych projektu OWASP GenAI Security, uczestnicy nauczą się identyfikować, oceniać i neutralizować zagrożenia specyficzne dla AI dzięki ćwiczeniom praktycznym i scenariuszom z życia wziętym.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub stacjonarnie), jest skierowane do starszych i średnio-starszych audytorów IT, którzy chcą wykorzystać Burp Suite Professional do testowania, walidacji i dokumentowania podatności aplikacji webowych w ramach audytów bezpieczeństwa, oceny kontroli i analizy ryzyka technologicznego.
To ten sam zaprojektowany na najwyższym poziomie, nowoczesny warsztat praktyczny, który wprowadza uczestników w kluczowe realia bezpieczeństwa współczesnych pipeline'ów CI/CD. Szkolenie, stworzone dla specjalistów ds. bezpieczeństwa, inżynierów DevOps i programistów dążących do opanowania zaawansowanej obrony przed naruszeniami pipeline'ów, łączy symulacje żywych ataków z wykorzystaniem czołowych narzędzi branżowych i praktycznych technik obronnych.
Niniejsze szkolenie prowadzone przez wykładowcę na żywo w Trójmiasto (online lub stacjonarnie) jest skierowane do programistów webowych i liderów, którzy chcą poznać i wdrożyć standard referencyjny OWASP Top 10 w celu zabezpieczenia swoich aplikacji internetowych.
Na koniec szkolenia uczestnicy będą w stanie opracowywać strategie, wdrażać, zabezpieczać i monitorować swoje aplikacje oraz usługi internetowe, korzystając z dokumentu OWASP Top 10.
To szkolenie prowadzone przez instruktora, na żywo w Trójmiasto (online lub na miejscu) jest skierowane do programistów, inżynierów i architektów, którzy chcą zastosować ramy, zasady i techniki testowania WSTG w celu zabezpieczenia swoich aplikacji i usług internetowych.
Po zakończeniu szkolenia uczestnicy będą mogli:
Wykorzystać WSTG do wdrożenia procesów i technik testowania w cyklu życia rozwoju aplikacji internetowych.
Poznać różne techniki testowania, aby dostosować ramy WSTG do potrzeb biznesowych.
Przeprowadzić różne metody testowania bezpieczeństwa, aby chronić aplikacje internetowe przed zagrożeniami i atakami.
Przygotować raport z oceny, aby udokumentować wyniki i ustalenia z testów bezpieczeństwa.
Ten kurs obejmuje koncepcje bezpiecznego kodowania w Javie przy użyciu metodologii OWASP. Nauczysz się identyfikować zagrożenia internetowe, zapobiegać powszechnym atakom, takim jak XSS i CSRF, oraz wdrażać zasady bezpiecznego projektowania. Weź udział w tym praktycznym szkoleniu w Trójmiasto, aby skutecznie podnieść swoje umiejętności w zakresie bezpieczeństwa aplikacji.
Ten kurs prowadzony przez instruktora w Trójmiasto obejmuje koncepcje bezpiecznego kodowania i zasady bezpieczeństwa ASP.NET. Naucz się stosować metodologię OWASP, wdrażać solidne mechanizmy uwierzytelniania i autoryzacji oraz zapobiegać atakom typu injection, XSS i CSRF, aby budować odporne i bezpieczne aplikacje internetowe.
Więcej...
Ostatnia aktualizacja:
Opinie uczestników (5)
Szkolenie pomogło mi poszerzyć wiedzę i zrozumienie narzędzia Burp Suite. Uświadomiłem sobie również, że to, czego nauczyłem się samodzielnie, było wciąż dość ograniczone. Szkolenie to było dla mnie bardzo pomocne jako dla testera QA, ponieważ Burp Suite jest cennym narzędziem do przeprowadzania testów bezpieczeństwa i podnoszenia ogólnej jakości testowania aplikacji. Będę dalej zgłębiać to narzędzie i poznawać jego funkcje oraz możliwości.
Rea Mendez - BAKAWAN Data Anallytics Inc.
Szkolenie - OWASP Top 10 2025
Przetłumaczone przez sztuczną inteligencję
Naprawdę podobało mi się uczenie się o atakach AI i dostępnych narzędziach do rozpoczęcia praktyki i aktywnego wykorzystywania w testach bezpieczeństwa. Wyniosłem z kursu wiele wiedzy, której nie miałem na początku, a kurs spełnił moje oczekiwania. Moim ulubionym elementem szkolenia był Comet Browser i byłem zdumiony tym, co potrafi. Zdecydowanie będę się temu przyglądać bliżej. Ogólnie rzecz biorąc, był to świetny kurs i cieszyłem się, ucząc się wszystkiego o OWASP GenAI Top 10.
Patrick Collins - Optum
Szkolenie - OWASP GenAI Security
Przetłumaczone przez sztuczną inteligencję
Temat jest aktualny i potrzebowałem go zaktualizować
Damilano Marco - SIAP s.r.l.
Szkolenie - Secure Developer Java (Inc OWASP)
Przetłumaczone przez sztuczną inteligencję
Wprowadzenie do wielu różnych typów niebezpiecznych zachowań.